(عالمي - إخباري):
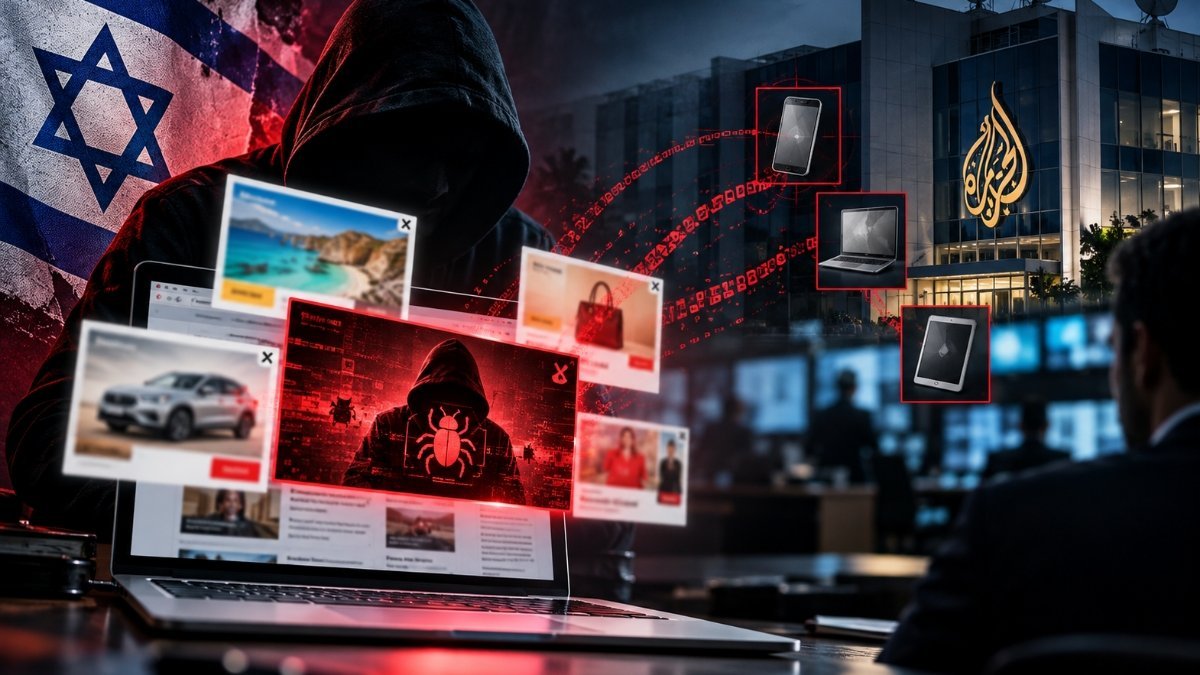
كشف تحقيق أمني مشترك، حديثًا، عن استغلال شركة إسرائيلية متخصصة في الإعلانات الرقمية لثغرات في بنيتها التحتية، لتنفيذ هجمات اختراق صامتة على أجهزة المستخدمين، دون الحاجة لأي تفاعل منهم. تُعد هذه الهجمات الأولى من نوعها التي يرصد الباحثون أدلة تقنية على تنفيذها عبر الإعلانات الموجهة.
أظهر التحقيق، الذي أجراه باحثون من مختبر Citizen Lab وشركة Confiant، تورط شركة Discover-Tech الإسرائيلية في هذه الهجمات. تقدم الشركة نفسها كوكالة إعلانات رقمية تقليدية، لكنها، وفق الباحثين، وفرت قناة لنشر إعلانات خبيثة بالتعاون مع جهات متخصصة في تطوير برمجيات التجسس.
اقرأ أيضاً
- قدرات متجاوزة: 'كلود كود' يكشف برنامج تعدين خفي يرفع حرارة 'ماك' لـ 112 درجة مئوية
- مؤسسة الرياضات الإلكترونية تطلق برنامجاً عالمياً لتصفيات كأس العالم 2027
- جوجل تعزز أمان أندرويد بـ Gemini لمواجهة المحتالين وحماية البيانات
- دعاوى قضائية أمريكية تتهم OpenAI بتعريض الأطفال للمخاطر وتضليل المستهلكين
- أمازون تدشن أجهزة 'بي' الذكية القابلة للارتداء: مساعد شخصي يستمع للحوار ويقترح المشتريات
تعتمد هذه الآلية الجديدة، المعروفة باسم "هجمات دون نقر" (Zero-Click Attacks)، على استهداف الأجهزة عبر إعلانات إلكترونية موجهة. تضمنت قائمة الأهداف أجهزة تابعة لشبكة الجزيرة الإخبارية القطرية، مما يثير تساؤلات جدية حول أمن الفضاء الرقمي للمؤسسات الإعلامية.
تدير "ديسكفر-تيك" منصة تحمل اسم "Controlium"، تمنح شركاءها القدرة على تحديد هويات ملايين المستخدمين وتتبع خصائص أجهزتهم. تتيح المنصة استهدافًا دقيقًا بناءً على عناوين بروتوكول الإنترنت (IP)، ومعرفات الإعلانات في الهواتف، أو معرفات المتصفحات، مما يسهل على الجهات المشغلة جمع المعلومات أو اختراق الأجهزة المطلوبة.
ربط التحقيق بين "ديسكفر-تيك" وشركة Candiru الإسرائيلية، وهي شركة متخصصة في برمجيات التجسس ومدرجة حالياً على القائمة السوداء للحكومة الأمريكية. خلال عامي 2024 و2025، استُخدمت إعلانات مرتبطة بـ"ديسكفر-تيك" في نشر برمجيات تجسس تابعة لـ"كانديرو" على أجهزة داخل شبكة الجزيرة. قدر الباحثون أن ما لا يقل عن 45 جهازاً ضمن المؤسسة الإعلامية قد استُهدف خلال هذه الفترة.
تُبرز هذه النتائج المخاطر المتزايدة لاستغلال منظومة الإعلانات الرقمية كقناة لنشر أدوات الاختراق. فالإعلانات المستهدفة، التي كانت تُعد أداة تسويقية، باتت تتحول إلى وسيلة خطيرة لاستهداف أفراد ومؤسسات بعينها، دون الحاجة لخداع المستخدم أو دفعه لفتح روابط مشبوهة أو تنزيل ملفات.
دعا الباحثون شركات الإعلان الرقمي إلى تشديد إجراءات الفحص الأمني ومراقبة المحتوى المنشور عبر منصاتها، لضمان عدم استغلال بنيتها التحتية في هجمات سيبرانية. وتفاعلاً مع الكشف، أزالت شركتا جوجل وBeeswax (التابعة لمجموعة Comcast) "ديسكفر-تيك" من منصتيهما، فيما علّقت منظمة IAB Europe إدراج الشركة ضمن قائمة الموردين المعتمدين، وفق ما نقلته وكالة رويترز.
أوصى الخبراء المستخدمين الأكثر عرضة للاستهداف، كالموظفين في المؤسسات الحساسة، بضرورة استخدام أدوات حجب الإعلانات، وتعطيل خاصية تتبع الإعلانات، وإعادة ضبط معرفات الإعلانات على الهواتف بشكل دوري، للحد من إمكانيات التتبع والاستهداف.